Роли и разрешения
OpSee использует Keycloak для управления идентификацией и доступом. То, что вы можете видеть и делать, определяется тремя вещами, которые администратор назначает вашей учётной записи. На этой странице объясняется, как они сочетаются.
Три вещи определяют ваш доступ
| Уровень | Что контролирует | Пример |
|---|---|---|
| Бизнес-роли | Набор возможностей для рабочей функции | Operator, Supervisor, Technician |
| Разрешения | Отдельные действия/страницы, которые открывает возможность | «Просмотр OEE», «Редактирование производственных заказов» |
| Область оборудования | Данные какого оборудования вы можете видеть | Только Line 2 или всё оборудование |
Почти всегда вы получаете свои разрешения, имея одну или несколько бизнес-ролей — каждая роль представляет собой просто готовый набор разрешений. Администратор также может напрямую предоставить одно дополнительное разрешение для разовой нужды.
Видимость меню автоматически следует за вашими разрешениями: вы видите страницу в боковой панели, если у вас есть разрешение, которое эта страница требует. Отдельной «роли меню» для назначения не существует.
Бизнес-роли
Бизнес-роль объединяет разрешения, необходимые для рабочей функции. Встроенные роли:
| Бизнес-роль | Типичный пользователь | Предоставляет (кратко) |
|---|---|---|
| Admin | Администратор / интегратор завода | Всё — каждое разрешение и всё оборудование. |
| Operator | Оператор в цеху | Просмотр дашбордов и данных, назначение причин OEE, просмотр производственных заказов, редактирование Kaizen. |
| Supervisor | Начальник линии / смены | Operator + редактирование записей и конфигурации OEE, управление производственными заказами, диспетчеризация, расписания, персонал, экспорт данных. |
| Technician | Обслуживание / управление | Просмотр данных + настройка оборудования, тегов, источников данных и расчётов, импорт/экспорт. |
| Quality | Менеджер по качеству | Просмотр данных + редактирование записей и конфигурации OEE, запуск анализа, экспорт данных. |
| Planner | Планировщик производства | Просмотр данных + управление производственными заказами, диспетчеризация, расписания, рецептуры и материалы. |
| Viewer | Учётная запись только для чтения | Просмотр панелей, оборудования, тегов, трендов, OEE, кокпитов, рецептур, материалов и досок Kaizen, а также использование ИИ-ассистента — всё только для чтения. Не может ничего изменить нигде. |
Viewer — единственная встроенная роль, не дающая никаких прав на запись. Все остальные роли — включая Operator, следующую по узости — могут что-то изменить: Operator назначает причины OEE, запускает и завершает свои заказы и редактирует карточки Kaizen. Используйте Viewer для того, кто должен видеть производство, но никогда его не изменять: руководителя предприятия, приезжего аудитора, демонстрационной учётной записи для клиента или настенного дисплея.
Область оборудования не зависит от роли. Viewer видит только то оборудование, на которое ему дополнительно выдана область, — точно так же, как и любая другая роль.
ИИ-ассистент включён и остаётся доступным только для чтения: каждый его инструмент проверяет те же разрешения, что и остальное приложение, поэтому Viewer может задавать ему вопросы, но изменить что-либо от его имени он не может.
Администратор также может настроить эти роли или создать новые в интерфейсе Access Control.
:::info Управляется вашим администратором Пользователи не могут назначать роли себе сами. Все назначения выполняются администратором в Administration → Access Control → Users. :::
Разрешения
Под капотом каждая возможность — это разрешение с именем
perm:<area>:<action> — например perm:oee:read (просмотр OEE) или
perm:production-orders:write (редактирование производственных заказов). Их около 50
в таких областях, как Equipment, OEE, Production, Tags, Trend, Personnel, System и
Access control.
Обычно вы никогда не работаете с ними по отдельности — ваша бизнес-роль объединяет нужные. Администраторы могут просмотреть полный список и точно то, какой API открывает каждое разрешение, на странице Administration → Access Control → Permissions.
Область оборудования
Область оборудования ограничивает все производственные данные (OEE, простои, значения
датчиков, заказы) конкретным оборудованием. Она назначается как роли equipment:*:
| Назначение | Вы можете видеть |
|---|---|
| Всё оборудование | Каждый узел оборудования, включая любой добавленный позже |
equipment:company-a:antwerp | Только площадку Antwerp (и всё под ней) |
equipment:company-a:antwerp:line-2 | Только Line 2 на площадке Antwerp |
| (нет) | Нет данных об оборудовании |
Предоставление на уровне площадки или линии автоматически охватывает всё, что находится под ней. Пользователь с областью Line 2 видит те же страницы, что и все остальные, но только данные Line 2 — другие линии никогда не появляются.
Просмотр собственных разрешений
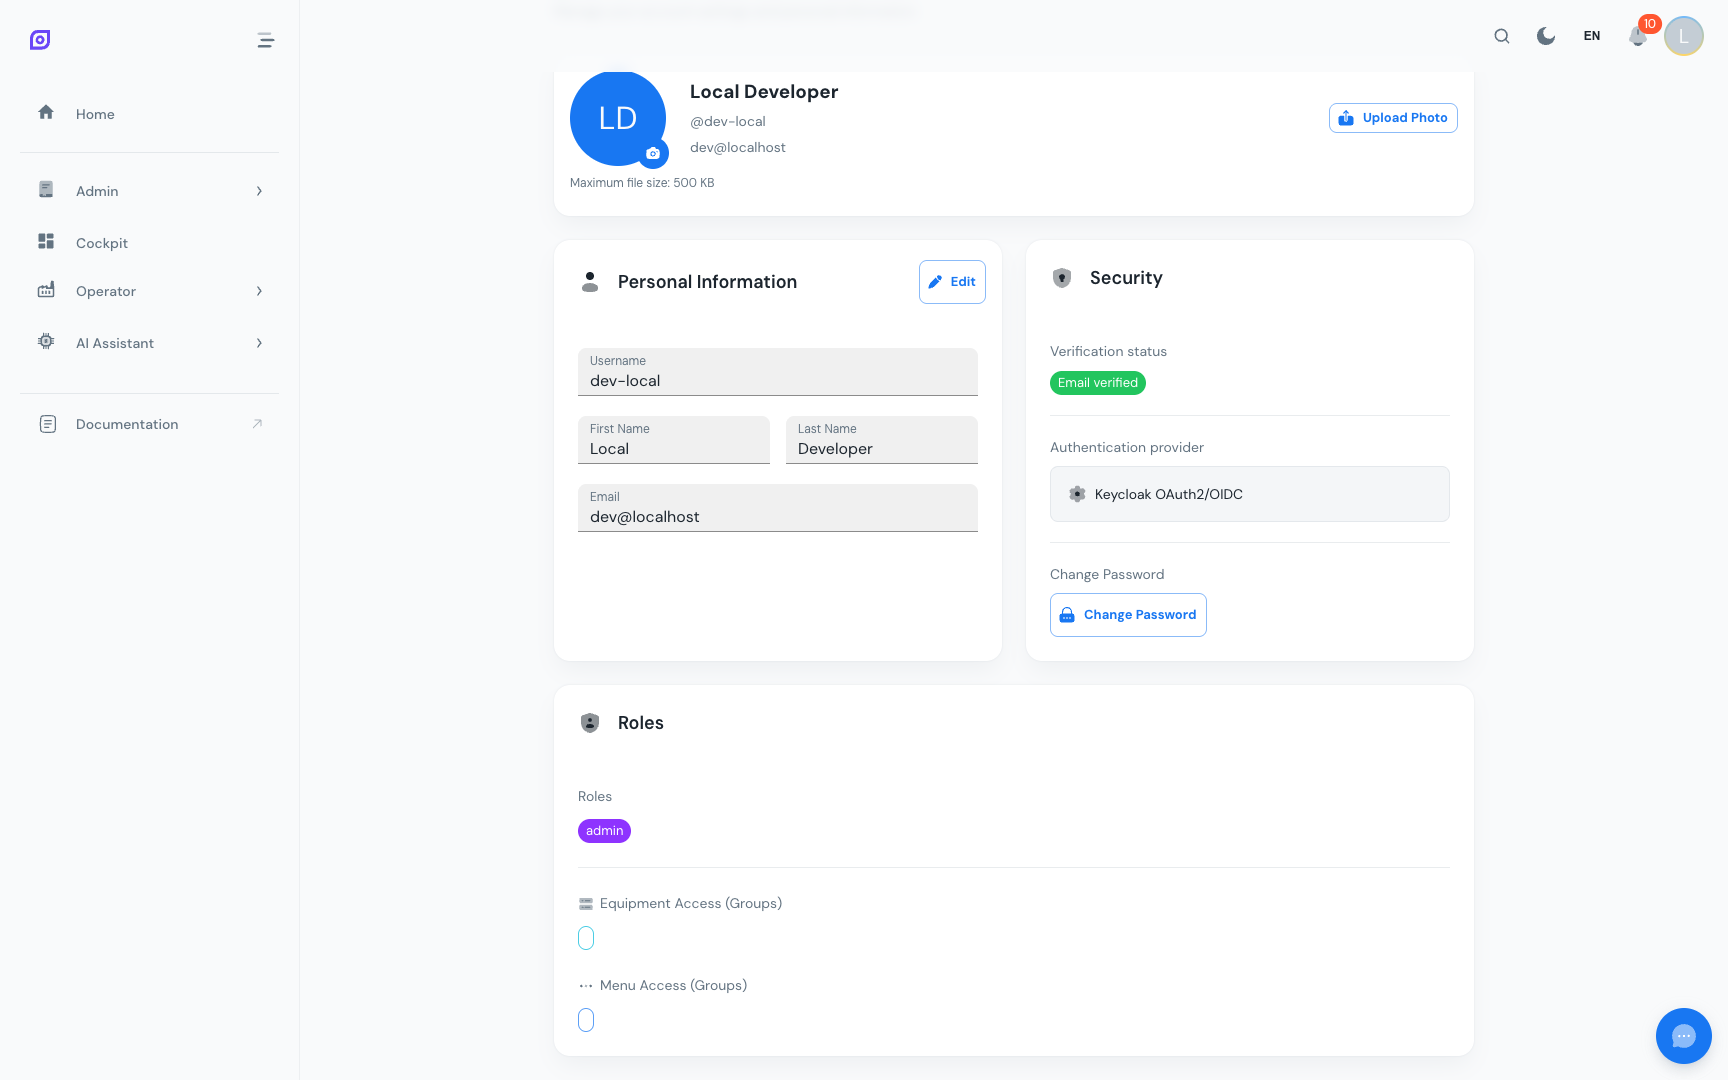
Чтобы увидеть, что у вас есть в данный момент:
- Нажмите на аватар профиля в правом верхнем углу
- Выберите Profile
- Прокрутите до карточки Roles & Permissions
Карточка показывает ваши бизнес-роли, ваши действующие разрешения (сгруппированные по областям) и вашу область оборудования.
Типовые конфигурации
| Тип пользователя | Типичная настройка |
|---|---|
| Администратор завода | Бизнес-роль Admin (всё) |
| Supervisor | Роль Supervisor + equipment:company-a:site-x |
| Operator | Роль Operator + equipment:company-a:site-x:line-y |
| Обслуживание | Роль Technician + соответствующая область оборудования |
| Planner | Роль Planner + широкая область оборудования |
| Руководитель предприятия, аудитор, настенный дисплей | Роль Viewer + область оборудования, которую он должен видеть |
Устранение неполадок
Я не вижу модуль в боковой панели — ваши роли не включают разрешение, которое требует эта страница. Попросите администратора добавить роль (или конкретное разрешение), которая его предоставляет.
Я вижу модуль, но нет данных — у вас нет области оборудования, или ваша область не охватывает ожидаемое оборудование. Проверьте карточку Roles & Permissions в своём профиле или спросите администратора.
Я вижу страницу, но не могу редактировать — просмотр и редактирование — это
отдельные разрешения (например, perm:oee:read и perm:oee:write). Ваша роль
предоставляет чтение, но не запись; запросите роль/разрешение, которое включает
редактирование.
Предварительные требования
- Interface Overview — разберитесь с навигационной боковой панелью
Дальнейшие шаги
- Session and Login — войдите в систему и управляйте сеансом
- Administration → Access Control — управление пользователями и ролями (только для администратора)
Связанное
- Glossary — определения всех ключевых терминов, используемых в OpSee