ユーザー
ユーザーページは、OpSeeを離れることなくKeycloakユーザーアカウントを管理する組み込みインターフェースを提供します。ここから管理者は、アカウントの作成、ロールとグループの割り当て、パスワードのリセット、ユーザーの有効化/無効化を行えます。
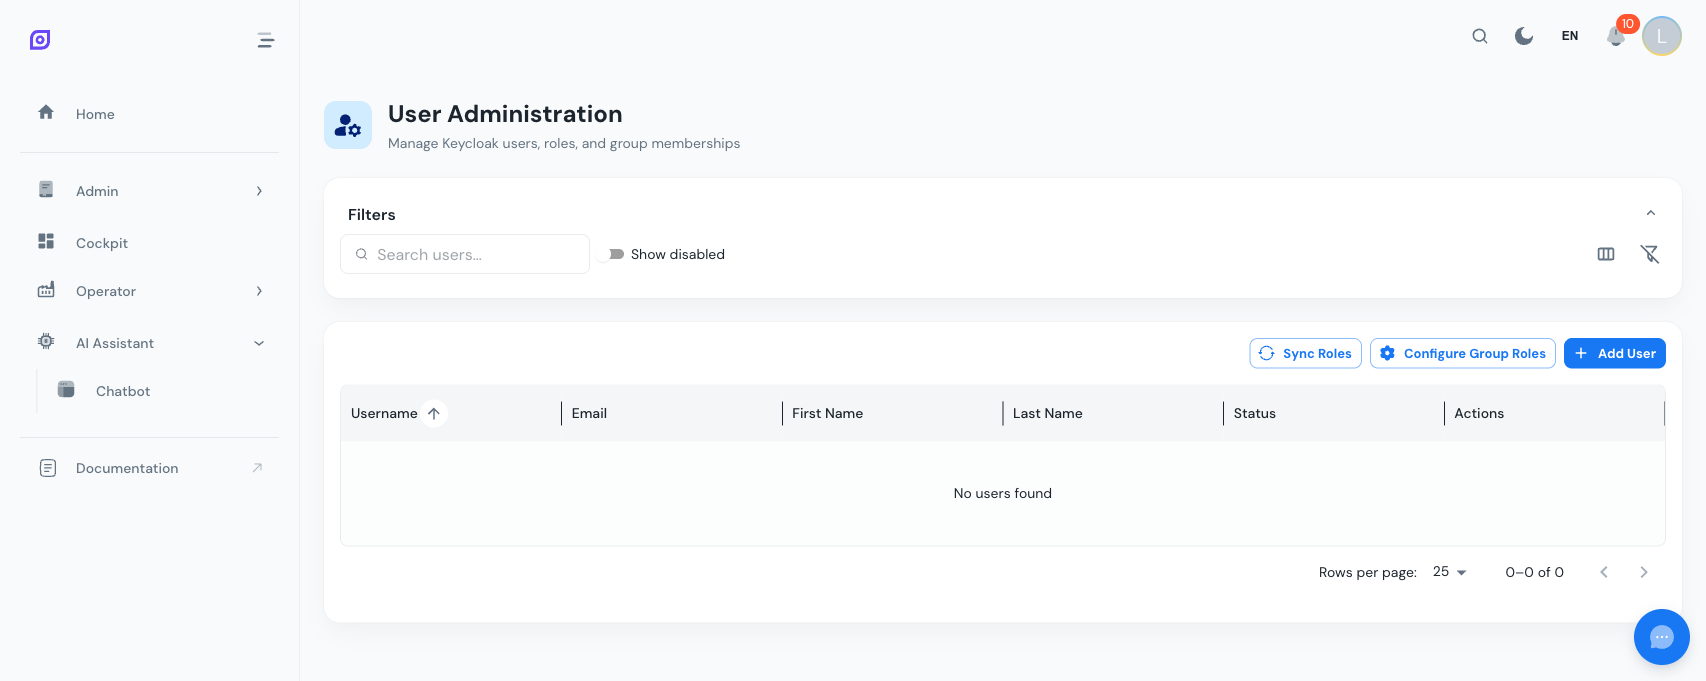
:::info Keycloak連携 OpSeeは認証と認可をKeycloakに委譲します。ユーザーページはOpSeeバックエンドを経由してKeycloakの管理REST APIと通信する管理用フロントエンドです。ここで行われたすべての変更は即座にKeycloakに反映されます。 :::
ユーザーグリッド
ユーザーページは次の列を持つDataGridを表示します:
| 列 | 説明 |
|---|---|
| ユーザー名 | Keycloakのログイン名 |
| 名 | ユーザーの名 |
| 姓 | ユーザーの姓 |
| メール | メールアドレス |
| 有効 | アカウントがアクティブかどうか |
| 作成日 | アカウント作成タイムスタンプ(コンパクトビューでは非表示) |
各行には次のアクションボタンがあります: 編集、ロール管理、グループ管理、パスワードリセット、削除。
ユーザーの作成
- ユーザーを追加をクリック
- 必須フィールドに入力:
- ユーザー名(一意である必要があります)
- 名と姓
- メール
- パスワード(任意の「一時的」フラグ付き - 初回ログイン時にパスワード変更を強制)
- 作成をクリック
ユーザーがKeycloakで作成され、即座にOpSeeにログインできるようになります(ロール権限に従います)。
ユーザーの編集
編集ボタン(青い鉛筆)をクリックして、ユーザーのプロフィール(ユーザー名、名前、メール、有効ステータス)を変更します。
ロールの管理
ロールは、ユーザーがOpSeeで何にアクセスできるかを制御します。シールドアイコンをクリックしてロールダイアログを開きます。
- ユーザーに現在割り当てられているロールを表示
- 利用可能なすべてのKeycloakレルムロールのリストからロールを追加
- 選択を解除してロールを削除
:::tip ロール階層 OpSeeはKeycloakのロールモデルを使用します。ロールはシンプル(フラット)またはコンポジット(他のロールを含むロール)にできます。デプロイメントに固有のロール構造については、Keycloak管理者に確認してください。 :::
グループロール
ツールバーのグループロールを設定ボタンをクリックして、グループ全体に一度に割り当てられるロールを管理します。これはユーザーごとにロールを割り当てるよりも効率的です。
グループの管理
グループを使うと、ユーザーを整理し、グループレベルでロールを割り当てることができます。グループアイコンをクリックしてユーザーのグループダイアログを開きます。
- ユーザーの現在のグループメンバーシップを表示
- ユーザーを追加のグループに追加
- ユーザーをグループから削除
パスワードのリセット
鍵アイコンをクリックしてユーザーのパスワードをリセット:
- 新しいパスワードを入力
- ユーザーが次回ログイン時にパスワード変更を強制される必要がある場合は一時的にチェック
- パスワードをリセットをクリック
ユーザーの有効化と無効化
- ユーザーを無効化するには、プロフィールを編集して有効スイッチをオフにします。無効化されたユーザーはログインできませんが、アカウントデータは保持されます。
- スイッチを再びオンに切り替えてユーザーを有効化します。無効を表示フィルタを使って無効化されたアカウントを確認します。
ユーザーの削除
削除ボタン(赤いゴミ箱アイコン)をクリックして確認します。これによりKeycloakアカウントが完全に削除されます。削除は元に戻せません。
Keycloakユーザーを削除しても、OpSee内の紐付けられたオペレータは自動的には削除されません。オペレータレコードは残りますが、Keycloakリンクが古くなります。必要に応じてオペレータページでオペレータレコードを別途整理してください。
フィルタリング
- 検索バー - ユーザー名、名前、またはメールでフィルタ
- 無効を表示トグル - リストに無効化されたアカウントを含める
- 列の表示/非表示 - コンパクトビューと完全ビューを切り替え
ユーザーとオペレータ
その違いを理解することが重要です:
| 概念 | 目的 | 管理場所 |
|---|---|---|
| ユーザー(Keycloak) | アプリケーションログイン、ロールベースのアクセス制御 | ユーザーページ |
| オペレータ | 工場現場アイデンティティ、生産データの割り当て | オペレータページ |
オペレータはユーザーアカウントに_紐付けることができます_が、これらは別個のエンティティです。次のような構成があり得ます:
- ユーザーアカウントを持たないオペレータ(共有端末を使う工場現場の作業員)
- オペレータを持たないユーザーアカウント(ダッシュボードを表示するがマシンを操作しないマネージャ)
- 紐付けられたオペレータ+ユーザー(自身のアカウントでOpSeeにログインするオペレータ)