アクセス制御
OpSeeはアイデンティティプロバイダーとしてKeycloakを使用します。アクセス制御は、オペレーターレベルの設備アクセスから管理者レベルのシステム設定まで、プラットフォーム内で誰が何を見られるか、何ができるかを管理します。
主要概念
ユーザー
ユーザーはKeycloakで管理され、OpSeeに同期されます。各ユーザーは以下を持ちます。
- 識別用のユーザー名およびメール
- 表示用の姓と名
- 有効/無効ステータス
- アクセス可能な範囲を制御するグループ
- 実行できるアクションを制御するロール
グループ
グループはユーザーがどのデータを見られるかを制御します。
| グループの種類 | 制御内容 | 例 |
|---|---|---|
| 設備グループ | ユーザーが見られる設備 | 「ライン1オペレーター」はライン1のみ閲覧 |
| メニューグループ | アクセスできるメニュー項目 | 「オペレーター」はProductionのみ表示、Adminは非表示 |
ロール
ロールはユーザーが実行できるアクションを制御します。
| ロール | 権限 |
|---|---|
admin | すべての機能への完全アクセス |
modify_equipment | 設備の作成、編集、削除 |
modify_recipes | レシピの作成、編集、削除 |
modify_materials | 材料の作成、編集、削除 |
view_audit | 監査証跡の閲覧 |
ユーザー管理
Admin → アクセス制御 → ユーザー に移動します。
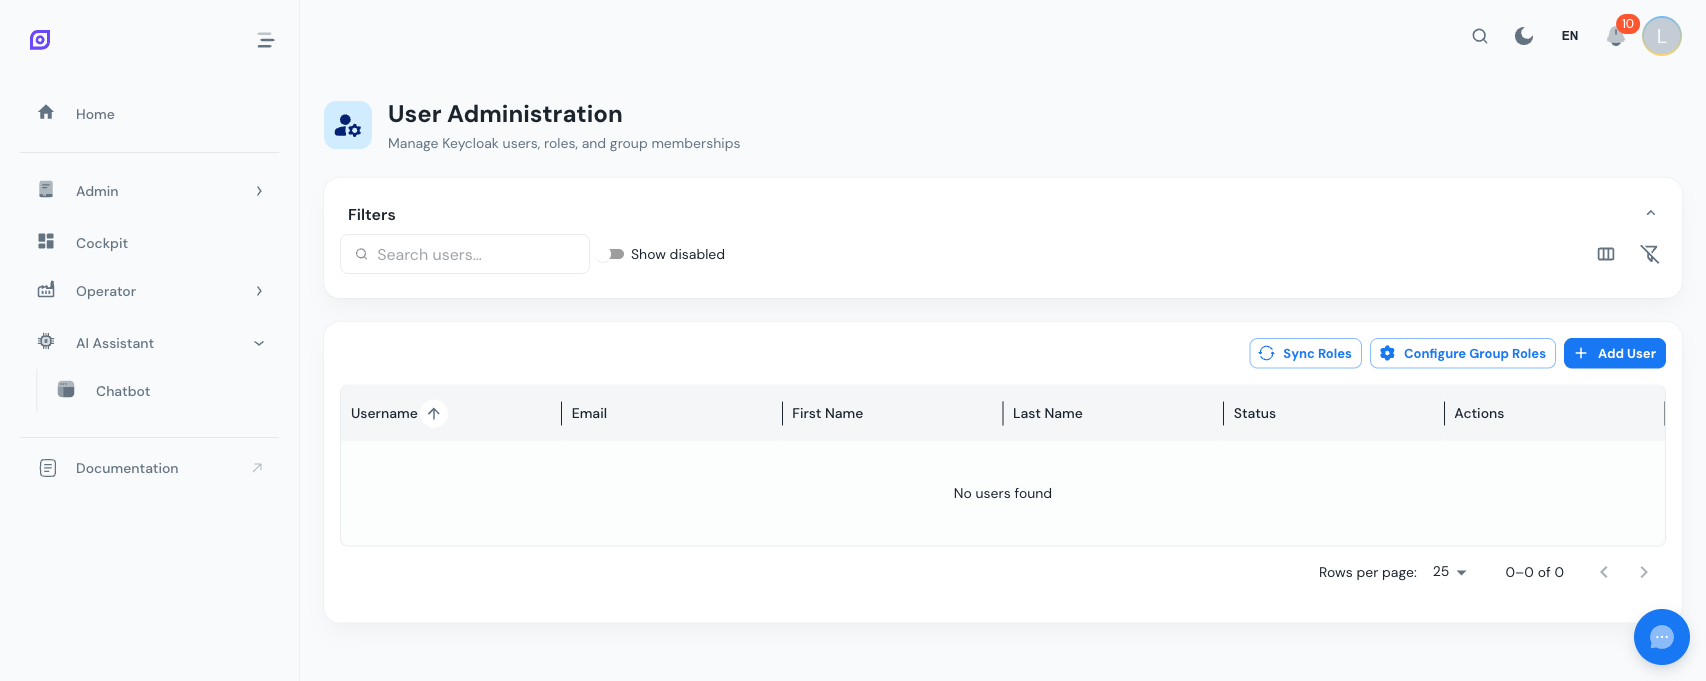
ユーザーの作成
+ 作成 をクリックし、入力します。
| 項目 | 必須 | 説明 |
|---|---|---|
| ユーザー名 | はい | ログイン識別子 |
| メール | はい | ユーザーのメールアドレス |
| 名 | いいえ | 表示名 |
| 姓 | いいえ | 表示名 |
| パスワード | はい | 初期パスワード(一時的に設定可能) |
| 有効 | はい | ユーザーがログインできるかどうか |
グループとロールの割り当て
ユーザー作成後、グループとロールを割り当てます。
- ユーザーの詳細ビューを開きます
- グループ タブで設備グループとメニューグループを選択します
- ロール タブで権限を定義するロールを選択します
:::tip 最小権限の原則 最小限のアクセスから始め、必要に応じて権限を追加します。オペレーターには通常、自分の設備グループと「Production」メニューグループのみが必要です。 :::
パスワード管理
管理者は次のことができます。
- パスワードのリセット(ユーザーに新しいパスワードを設定)
- 一時パスワードの発行(次回ログイン時に変更を強制)
Keycloak同期
OpSeeはKeycloakと双方向の同期を維持します。
- 設備グループ:Keycloakから同期され、設備の表示範囲を決定
- メニューグループ:Keycloakから同期され、メニューアクセスを決定
- ロール:Keycloakから同期され、機能権限を決定
Admin → アクセス制御 に移動して手動同期を開始するか、ステータスを確認できます。
:::info 自動同期 グループとロールはユーザーログイン時に自動同期されます。手動同期は、Keycloakで変更した内容を再ログインを待たずに即座に反映したい場合のみ必要です。 :::
ユーザープロファイル
各ユーザーは、画面右上のアバターをクリックして自分のプロファイルを管理できます。
利用可能な設定
| 設定 | 説明 |
|---|---|
| 個人情報 | 名、姓、メール、電話、部門 |
| アバター | プロファイル写真のアップロード(PNG、JPEGまたはWebP、最大500 KB) |
| 言語 | 優先するUI言語の選択 |
| タイムゾーン | 日付/時刻表示用のタイムゾーン設定 |
| パスワード | パスワード変更(8文字以上) |
| テーマ | ライト/ダークモードの切り替え |
自分の権限の確認
プロファイルページには次も表示されます。
- 実行可能なアクションを示すロール
- アクセス可能な設備とメニューを示すグループ
- 最後にログインした時刻を示すログイン履歴
ヒント
追加の権限が必要な場合は、管理者に連絡してください。ユーザーは自分のロールやグループを変更できません。
Grafanaユーザー同期
Grafana連携を管理するには Admin → アクセス制御 → Grafanaユーザー に移動します。
- すべてのGrafanaユーザーを表示
- ユーザーをAdmin、Editor、またはViewerロールに昇格
- Grafanaアクセスを OpSee 権限と整合させる
次のステップ
- 監査証跡 — 誰が何をしたかを追跡
- ローカライゼーション — ユーザーの言語を構成
- 概要 — 管理の概要に戻る
前提条件
関連項目
- アーキテクチャ概要
- Cockpit — 補完モジュール