Rôles et permissions
OpSee utilise Keycloak pour la gestion des identités et des accès. Ce que vous pouvez voir et faire est déterminé par trois éléments que votre administrateur attribue à votre compte. Cette page explique comment ils s'articulent.
Trois éléments déterminent votre accès
| Couche | Contrôle | Exemple |
|---|---|---|
| Rôles métier | Un ensemble de capacités pour une fonction professionnelle | Operator, Supervisor, Technician |
| Permissions | Les actions/pages individuelles qu'une capacité débloque | « Voir l'OEE », « Modifier les ordres de production » |
| Portée d'équipement | Les données d'équipement que vous pouvez voir | Uniquement la Ligne 2, ou tous les équipements |
Vous obtenez presque toujours vos permissions en détenant un ou plusieurs rôles métier — chaque rôle est simplement un ensemble de permissions préconfiguré. Un administrateur peut aussi accorder directement une permission supplémentaire pour un besoin ponctuel.
La visibilité du menu suit automatiquement vos permissions : vous voyez une page dans la barre latérale si vous détenez la permission que cette page requiert. Il n'y a pas de « rôle de menu » distinct à attribuer.
Rôles métier
Un rôle métier regroupe les permissions dont une fonction professionnelle a besoin. Les rôles intégrés :
| Rôle métier | Utilisateur typique | Accorde (résumé) |
|---|---|---|
| Admin | Administrateur d'usine / intégrateur | Tout — chaque permission et tous les équipements. |
| Operator | Opérateur d'atelier | Voir les tableaux de bord et les données, attribuer des motifs d'OEE, voir les ordres de production, modifier les Kaizen. |
| Supervisor | Superviseur de ligne / d'équipe | Operator + modifier les enregistrements et la configuration OEE, gérer les ordres de production, le lancement, les plannings, le personnel, exporter les données. |
| Technician | Maintenance / automatismes | Voir les données + configurer les équipements, les tags, les sources de données et les calculs, importer/exporter. |
| Quality | Responsable qualité | Voir les données + modifier les enregistrements et la configuration OEE, exécuter des analyses, exporter les données. |
| Planner | Planificateur de production | Voir les données + gérer les ordres de production, le lancement, les plannings, les recettes et les matières. |
| Viewer | Compte en lecture seule | Consulter les tableaux de bord, les équipements, les tags, les tendances, l'OEE, les cockpits, les recettes, les matières et les tableaux Kaizen, et utiliser l'assistant IA — le tout en lecture seule. Ne peut rien modifier, nulle part. |
Viewer est le seul rôle intégré qui n'accorde aucune écriture. Tous les autres rôles — y compris Operator, le plus restreint ensuite — peuvent modifier quelque chose : Operator affecte les motifs OEE, démarre et termine ses ordres, et modifie les cartes Kaizen. Utilisez Viewer pour une personne qui doit voir l'usine sans jamais la modifier : un responsable d'usine, un auditeur en visite, un compte de démonstration client ou un écran mural.
La portée d'équipement est indépendante du rôle. Un Viewer ne voit que les équipements pour lesquels une portée lui est également accordée, exactement comme tous les autres rôles.
L'assistant IA est inclus et reste en lecture seule : chacun de ses outils vérifie les mêmes permissions que le reste de l'application ; un Viewer peut donc lui poser des questions, mais il ne peut rien modifier en son nom.
Un administrateur peut aussi personnaliser ces rôles ou en créer de nouveaux dans l'interface de contrôle d'accès.
:::info Géré par votre administrateur Les utilisateurs ne peuvent pas s'auto-attribuer de rôles. Toutes les attributions sont effectuées par un administrateur dans Administration → Contrôle d'accès → Utilisateurs. :::
Permissions
En coulisses, chaque capacité est une permission nommée
perm:<area>:<action> — par exemple perm:oee:read (voir l'OEE) ou
perm:production-orders:write (modifier les ordres de production). Il en existe
environ 50, réparties sur des domaines comme Équipement, OEE, Production, Tags,
Trend, Personnel, Système et Contrôle d'accès.
Vous ne manipulez normalement jamais ces permissions individuellement — votre rôle métier regroupe les bonnes. Les administrateurs peuvent parcourir la liste complète, et savoir exactement quelle API chaque permission débloque, sur la page Administration → Contrôle d'accès → Permissions.
Portée d'équipement
La portée d'équipement limite toutes les données de production (OEE, temps
d'arrêt, valeurs de capteur, ordres) à des équipements spécifiques. Elle est
attribuée sous forme de rôles equipment:* :
| Attribution | Ce que vous pouvez voir |
|---|---|
| Tous les équipements | Chaque nœud d'équipement, y compris ceux ajoutés ultérieurement |
equipment:company-a:antwerp | Uniquement le site d'Anvers (et tout ce qui s'y trouve) |
equipment:company-a:antwerp:line-2 | Uniquement la Ligne 2 à Anvers |
| (aucune) | Aucune donnée d'équipement |
L'attribution d'un site ou d'une ligne couvre automatiquement tout ce qui se trouve en dessous. Un utilisateur dont la portée est la Ligne 2 voit les mêmes pages que tout le monde, mais seulement les données de la Ligne 2 — les autres lignes n'apparaissent jamais.
Voir vos propres permissions
Pour voir ce que vous détenez actuellement :
- Cliquez sur votre avatar de profil dans le coin supérieur droit
- Sélectionnez Profil
- Faites défiler jusqu'à la carte Rôles et permissions
La carte affiche vos rôles métier, vos permissions effectives (regroupées par domaine) et votre portée d'équipement.
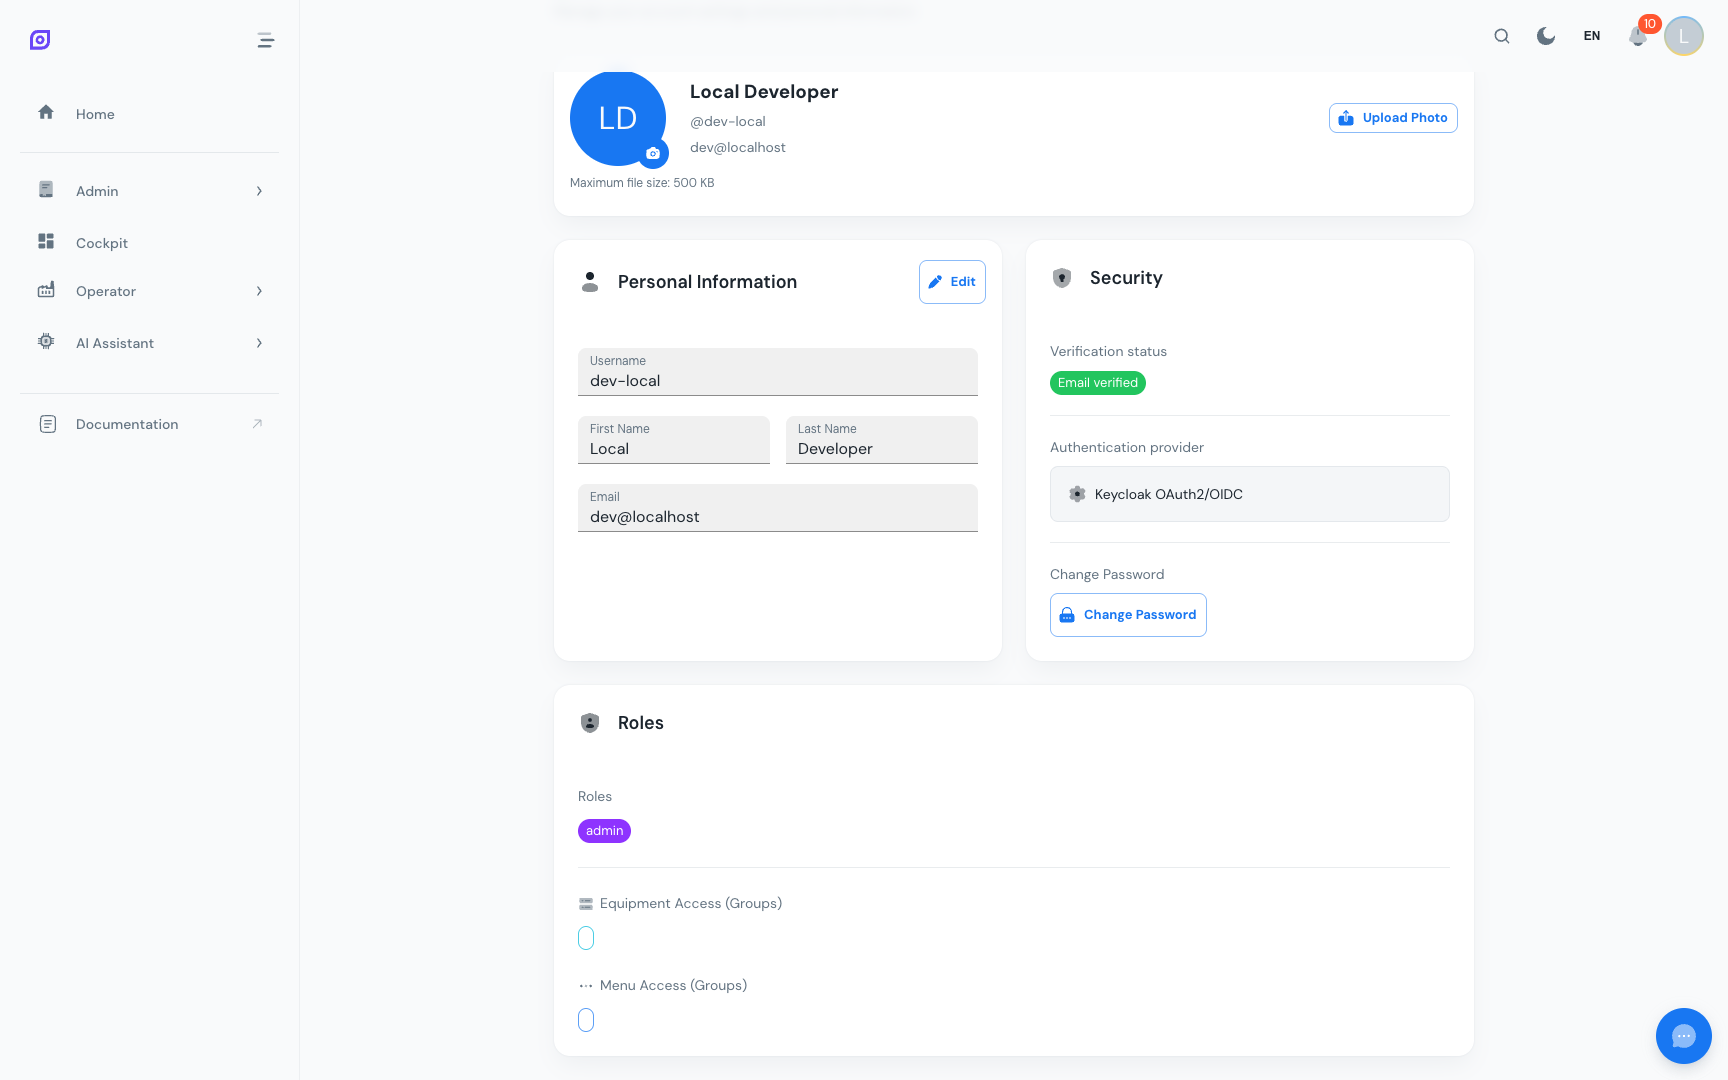
Configurations courantes
| Type d'utilisateur | Configuration typique |
|---|---|
| Administrateur d'usine | Rôle métier Admin (tout) |
| Superviseur | Rôle Supervisor + equipment:company-a:site-x |
| Opérateur | Rôle Operator + equipment:company-a:site-x:line-y |
| Maintenance | Rôle Technician + portée d'équipement pertinente |
| Planificateur | Rôle Planner + portée d'équipement large |
| Responsable d'usine, auditeur, écran mural | Rôle Viewer + la portée d'équipement qu'il doit voir |
Dépannage
Je ne vois pas un module dans la barre latérale — vos rôles n'incluent pas la permission que cette page requiert. Demandez à votre administrateur d'ajouter un rôle (ou la permission spécifique) qui l'accorde.
Je vois le module mais aucune donnée — vous n'avez pas de portée d'équipement, ou votre portée ne couvre pas l'équipement attendu. Vérifiez la carte Rôles et permissions de votre profil, ou demandez à votre administrateur.
Je vois une page mais ne peux pas la modifier — la consultation et la
modification sont des permissions distinctes (par ex. perm:oee:read contre
perm:oee:write). Votre rôle accorde la lecture mais pas l'écriture ; demandez
le rôle/la permission qui inclut la modification.
Prérequis
- Aperçu de l'interface — comprendre la barre latérale de navigation
Étapes suivantes
- Connexion et session — se connecter et gérer votre session
- Administration → Contrôle d'accès — gérer les utilisateurs et les rôles (admin uniquement)
Associé
- Glossaire — définitions de chaque terme clé utilisé dans OpSee